
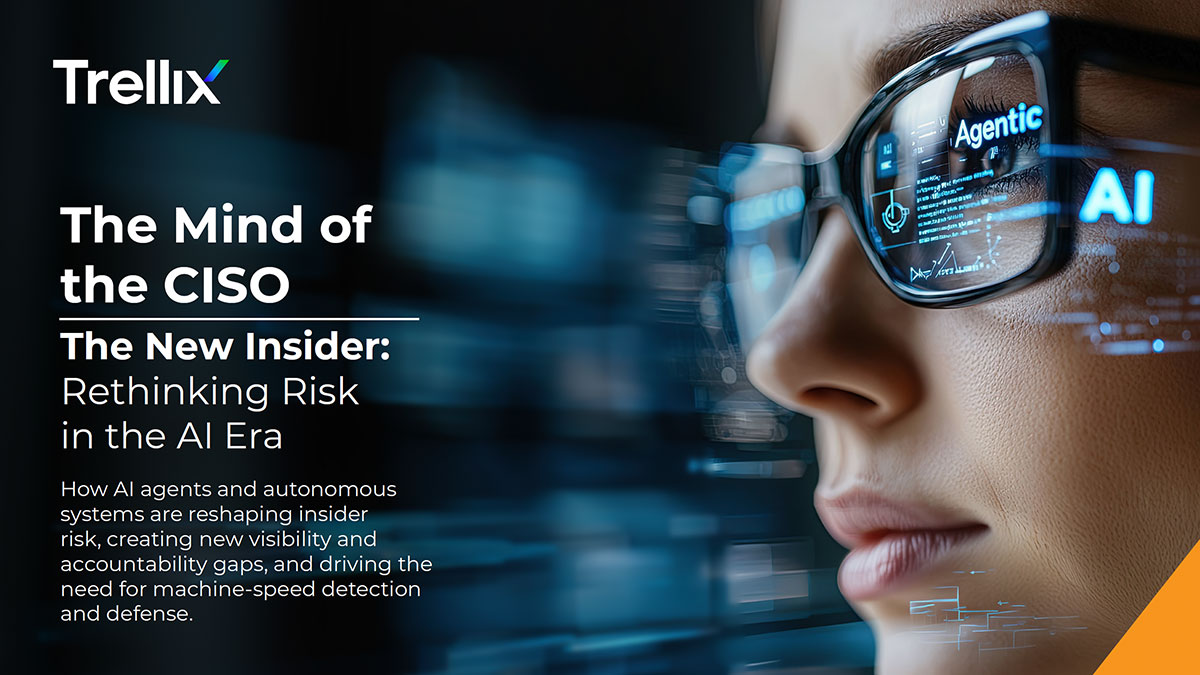
لم تعد المخاطر السيبرانية التي تواجه المؤسسات تأتي من القراصنة والهجمات الخارجية فقط؛ فقد يبدأ التهديد من داخل المؤسسة نفسها، سواء بخطأ بشري أو إساءة استخدام الصلاحيات، أو حتى من أنظمة ذكاء اصطناعي تعمل ضمن بيئة موثوقة.
هذا ما كشفته دراسة حديثة لشركة تريليكس (Trellix) المتخصصة في الأمن السيبراني، إذ بلغ متوسط تكلفة الحوادث الأمنية المرتبطة بالتهديدات الداخلية لدى المؤسسات السعودية التي شملتها النتائج 1.95 مليون دولار خلال الاثني عشر شهرًا الماضية، في وقت أصبحت فيه أنظمة الذكاء الاصطناعي والأنظمة المستقلة مسؤولة عن 20% من الإخفاقات الأمنية الداخلية، وفقًا للدراسة.
وجاءت النتائج ضمن تقرير Mind of the CISO: The New Insider، الذي يستعرض التحولات في طبيعة التهديدات الداخلية مع توسع استخدام الذكاء الاصطناعي داخل المؤسسات.
الذكاء الاصطناعي يدخل قائمة المخاطر الداخلية
بحسب الدراسة، لا تزال الأخطاء البشرية والإهمال السبب الأكبر للحوادث الأمنية الداخلية، إذ تمثل 47% منها، تليها الهجمات البشرية المتعمدة بنسبة 31%.
لكن اللافت هو ظهور أنظمة الذكاء الاصطناعي والأنظمة المستقلة بوصفها مصدرًا جديدًا للمخاطر، بعدما ارتبطت العمليات التي تنفذها بنسبة 20% من الإخفاقات الأمنية الداخلية.
وتكمن المشكلة في أن بعض هذه الأنظمة تعمل بصلاحيات وصول موثوقة، وتمتلك القدرة على تنفيذ المهام بسرعة كبيرة، ما قد يسمح بانتشار الأخطاء أو الأنشطة الضارة قبل تدخل فرق الأمن السيبراني.
ولا تتوقف الأضرار عند الخسائر المالية؛ فقد أبلغت 63% من المؤسسات التي تعرضت لحوادث داخلية عن تسريب أو فقدان بيانات حساسة، بينما واجهت 43% منها اضطرابات تشغيلية، وأشارت 45% إلى تضرر سمعتها أو فقدان ثقة العملاء.
المؤسسات السعودية تواجه فجوة في الرقابة والاستجابة
تكشف الدراسة عن تحدٍ آخر يتعلق بمدى استعداد المؤسسات للتعامل مع هذه المخاطر؛ إذ أقر 80% من مسؤولي الأمن السيبراني المشاركين في السعودية بعدم امتلاك رؤية واضحة لكيفية استخدام الموظفين لأدوات الذكاء الاصطناعي، فيما أشار 80% أيضًا إلى أن مؤسساتهم ليست مستعدة بالكامل لإدارة المخاطر المرتبطة بهذه الأدوات والأنظمة المستقلة.
وتنعكس هذه التحديات على سرعة التعامل مع الحوادث؛ إذ تستغرق المؤسسات السعودية، وفقًا للدراسة، نحو 5.1 ساعة في المتوسط لاكتشاف الحادث الداخلي، تليها 8.4 ساعة أخرى للاستجابة له، ليصل إجمالي المدة إلى 13.5 ساعة.
وتبرز أهمية هذه الفجوة الزمنية عندما تكون الأنظمة المستقلة قادرة على تنفيذ عدد كبير من العمليات خلال فترة قصيرة، ما يجعل سرعة اكتشاف السلوك غير المعتاد واحتوائه عنصرًا أساسيًا في الحد من الأضرار.

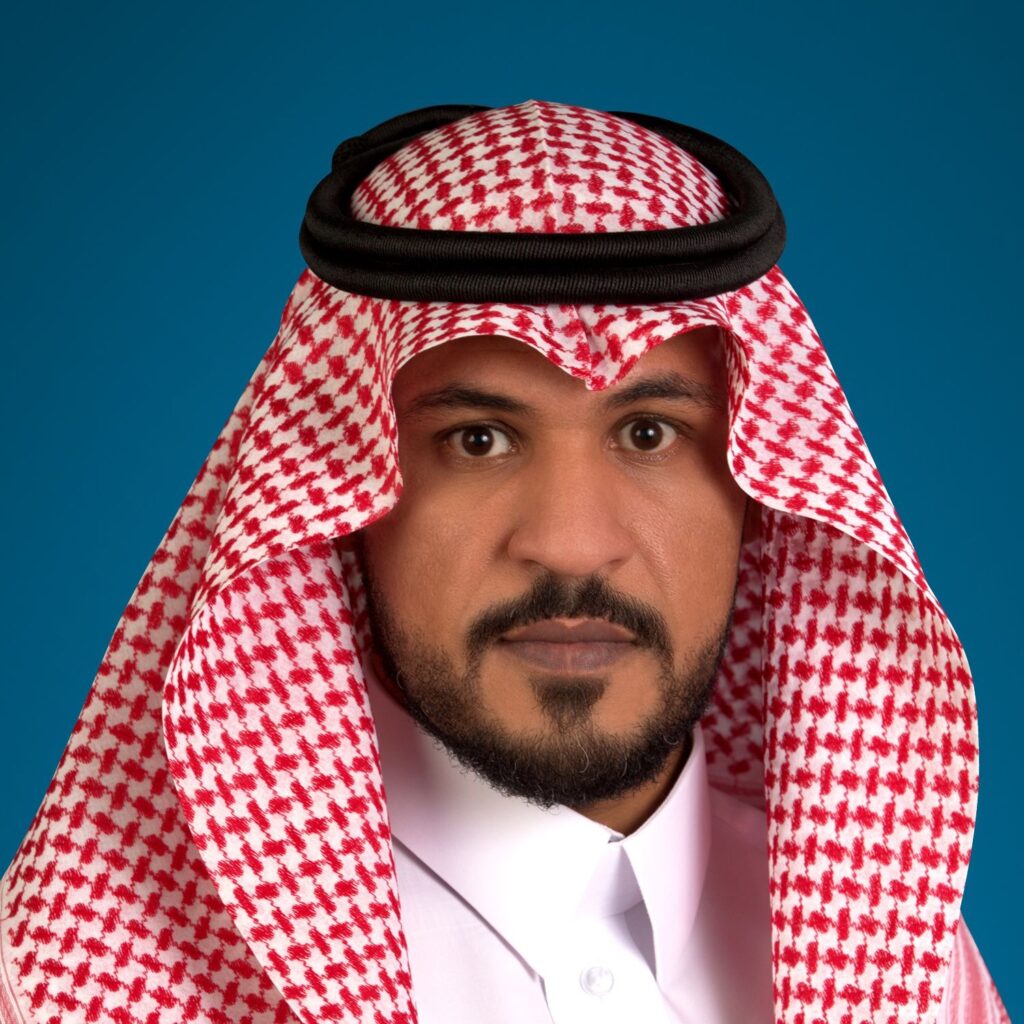
وفي تعليقه على هذه النتائج، قال خالد العتيق، نائب الرئيس الإقليمي لشركة تريليكس في المملكة العربية السعودية:
«من خلال تواصلنا المستمر مع عملائنا في مختلف أنحاء المملكة، نلمس اهتمامًا متزايدًا بفهم آلية عمل أنظمة الذكاء الاصطناعي الموثوقة، وكيفية التعامل مع التهديدات قبل تحولها إلى خسائر تؤثر على الأعمال. واليوم، تحتاج فرق الأمن السيبراني إلى الاستفادة من بياناتها الأمنية والاستجابة بسرعة أكبر. وبالنسبة لرؤساء أمن المعلومات، يتطلب ذلك القدرة على تتبع أنشطة المستخدمين ووكلاء الذكاء الاصطناعي، وتحليلها ضمن سياقها الصحيح، واحتواء أي نشاط ضار قبل اتساع نطاق تأثيره».
مسؤوليات أكبر على رؤساء أمن المعلومات
أظهرت النتائج أن جميع رؤساء أمن المعلومات المشاركين في الدراسة بالمملكة أكدوا ارتفاع مسؤولياتهم تجاه إدارة المخاطر الداخلية خلال العام الماضي، فيما أعرب 70% منهم عن القلق بشأن المسؤولية الشخصية المحتملة عند وقوع حادث أمني داخلي.
وفي المقابل، يرى 80% من المشاركين أن الإدارات العليا ومجالس الإدارة لا تمتلك فهمًا واضحًا لطبيعة هذه المخاطر وتأثيراتها المحتملة.
ويرى ديفيد سوتو، رئيس أمن المعلومات في تريليكس، أن المؤسسات بحاجة إلى التعامل مع وكلاء الذكاء الاصطناعي باعتبارهم هويات تمتلك صلاحيات وصول عالية، مع تطوير مراكز عمليات أمنية قادرة على الاستجابة للتهديدات بسرعة تتناسب مع سرعة عمل هذه الأنظمة.
وفي هذا السياق، طرحت تريليكس حل Trellix Wise for Private Cloud، وهو نظام مدعوم بالذكاء الاصطناعي يُنشر داخل البيئة الخاصة بالمؤسسة، وتقول الشركة إنه صُمم لتسريع التحقيقات الأمنية وتقليص الفترة الفاصلة بين اكتشاف التهديدات والاستجابة لها، مع إبقاء البيانات الأمنية تحت سيطرة المؤسسة.
وتستند نتائج التقرير إلى استطلاع أجرته مؤسسة Vanson Bourne المستقلة لصالح تريليكس خلال أغسطس وسبتمبر 2026، وشمل 600 من رؤساء أمن المعلومات وكبار المسؤولين الأمنيين عالميًا، بينهم 40 مشاركًا من السعودية. واحتُسب متوسط التكلفة من إجابات المؤسسات التي تعرضت لحوادث داخلية وقدمت بيانات عن تكاليفها.
وتسلط هذه النتائج الضوء على تحول مهم في الأمن السيبراني؛ فلم يعد تأمين المؤسسات يقتصر على مراقبة المستخدمين وحماية الشبكات من التسلل، بل أصبح يشمل أيضًا مراقبة الأنظمة الذكية التي تعمل داخلها، والصلاحيات الممنوحة لها، وقدرة فرق الأمن على التدخل عندما تتصرف هذه الأنظمة بطريقة غير متوقعة.